Dans cet article, nous allons voir :
- comment blinder nos accès ;
- pourquoi le cloisonnement des comptes est vital
- comment tester la robustesse de nos identifiants grâce à notre outil dédié.
L'illusion du mot de passe "compliqué", mais fragile
Combien de temps faut-il à un pirate informatique pour percer votre jardin secret numérique ?
La réponse dépend directement de la longueur et de la complexité de votre mot de passe.
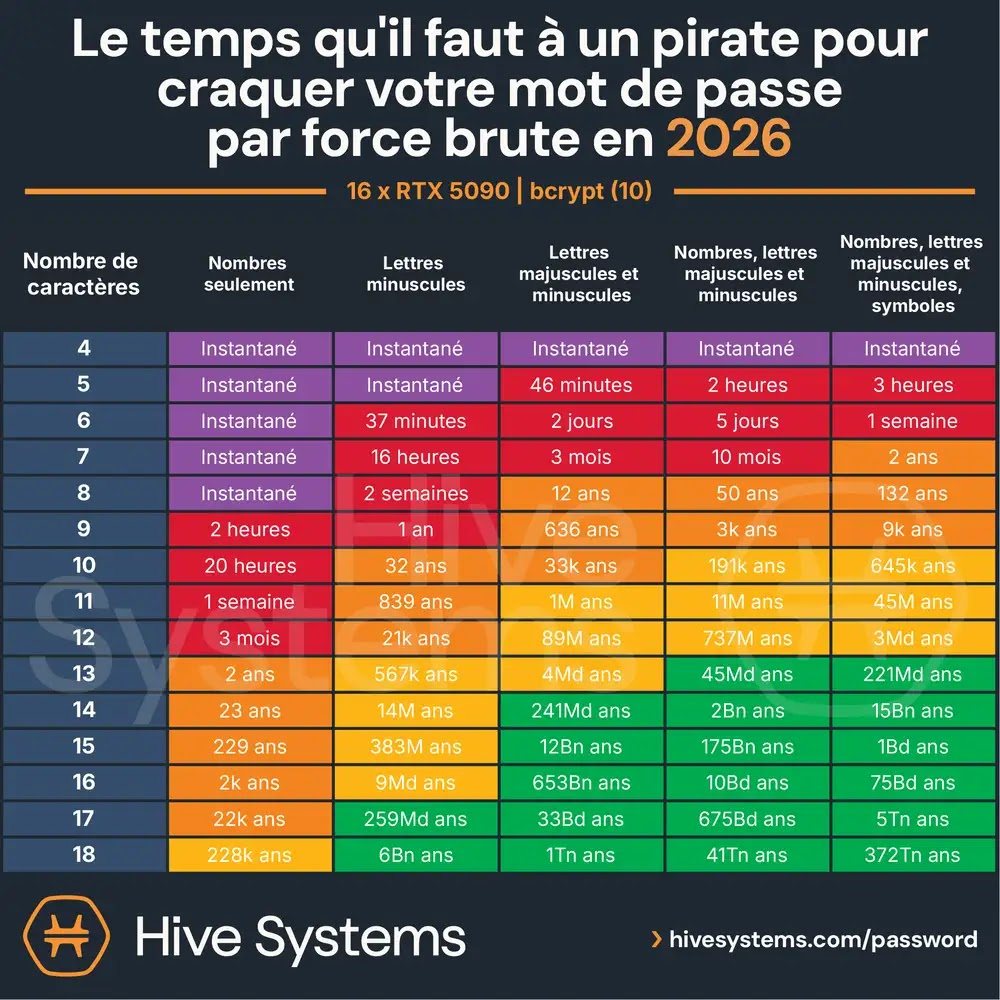
Comme le montre cette étude, les chiffres parlent d'eux-mêmes :
un simple mot de passe de 4 - 5 caractères ne résiste pas plus de quelques minutes, voire est craqué instantanément
miser uniquement sur des chiffres ou des minuscules ne suffit plus face aux puissances de calcul actuelles.
en 2026, il faut viser une longueur de 12 à 14 caractères tuot en mélangeant majuscules, minuscules, chiffres et symboles.
Comment créer un mot de passe fort et mémorisable ?
Plutôt que de choisir un mot unique que l'on modifie à peine (ex: Chocolat2023!), privilégiez la phrase de passe.
Un exemple : "J'ai_adopté_3_jolis_chats_roux_en_2026 !"
Pourquoi ça marche : cette phrase est d'abord plus longue, plus facile à retenir. Un algorithme de piratage mettra des siècles à la deviner par la technique du "brute force".
Testez votre mot de passe dès maintenant !
Vous voulez savoir si votre mot de passe actuel tient la route ? Rendez-vous sur notre outil en ligne sécurisé : pour évaluer sa robustesse en temps réel
Phrase de passe --> pstudio.cesv.beVérifier --> www.ces-st-vincent.be/pwd
Le cloisonnement des comptes : la technique du sous-marin
Avez-vous déjà entendu parler des compartiments étanches dans un sous-marin ?
Si une brèche s'ouvre dans l'un compartiment, les portes étanches se referment pour empêcher l'eau d'envahir tout le bâtiment et de couler l'équipage.
En cybersécurité, c'est (presque) la même chose : le sectionnement des comptes est crucial.
L'erreur classique : utiliser le même e-mail et le même mot de passe pour votre compte sur un site e-commerce peu sécurisé et pour votre boîte mail principale ou votre compte bancaire.
Le risque : si le site ou la plateforme protège mal ses accès et est piraté, les escrocs récupèrent sans peine les identifiants et testent cette combinaison partout (technique du credential stuffing). Ils accèdent alors à toute votre vie en ligne...
La règle d'or : ne jamais réutiliser le même mot de passe d'un service à l'autre. Utilisez des mots de passe uniques (rendez-les uniques grâce à notre technique ci-dessous) pour chaque site, idéalement gérés via un gestionnaire de mots de passe de confiance.
Ajoutez un bouclier supplémentaire : la 2FA (authentification à double facteur)
Même avec un excellent mot de passe, le risque zéro n'existe pas : phishing, fuite de données d'un fournisseur, etc., les exemples défraient la chronique. Et c'est précisément là que la double authentification (2FA) entre en jeu.
La 2FA, c'est le principe de la double serrure :
Ce que vous connaissez : votre mot de passe, votre identifiant de connexion.
Ce que vous possédez : que ce soit votre smartphone (via une application comme 2FAS, Authenticator...) ou une clé de sécurité (évitez si possible les code reçu par SMS/notification).
Même si un pirate intercepte votre mot de passe, il ne pourra pas se connecter sans valider le second facteur présent physiquement sur votre appareil. Activez la 2FA partout où c'est possible (réseaux sociaux, e-mails, services bancaires).
Lancez-vous : activez la 2FA pour votre compte email école --> www.2fa.cesv.be
En résumé : prêts à plonger en sécurité ?
Protéger ses données ne demande pas d'être un expert en informatique, mais d'adopter ces 3 bons réflexes :
Créez des mots de passe longs et complexes, puis testez-les sur www.ces-st-vincent.be/pwd.
Ne mettez pas tous vos œufs dans le même panier : cloisonnez vos comptes comme dans un sous-marin.
Activez systématiquement la 2FA sur vos comptes sensibles.
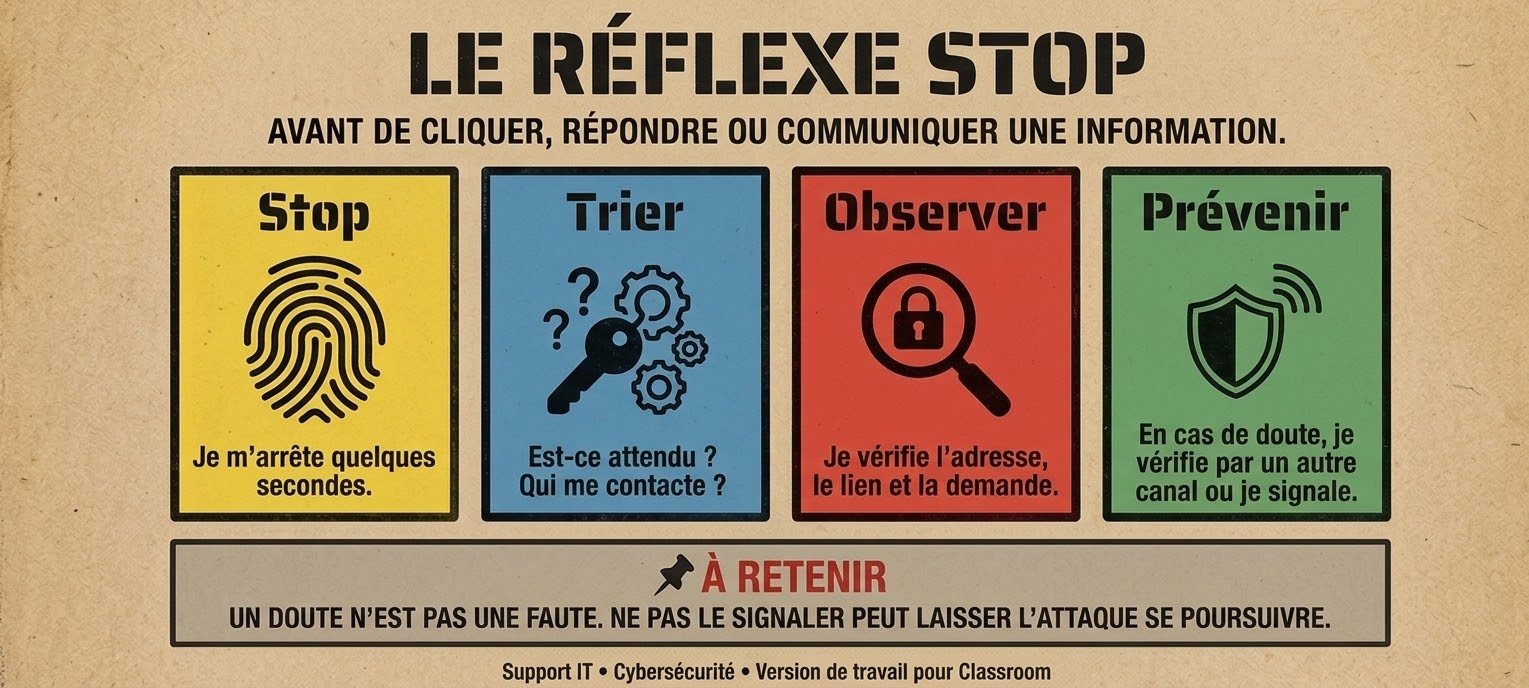
Ayez les bons réflexes : appliquez le S.T.O.P. !
Avant de cliquer sur un lien reçu par mail, sms ou via un QR code :
- S : on s'arrête pour réfléchir (ne pas se précipiter, surtout si le message reçu semble très (trop) urgent
- T : un message qui me demande une action, est-ce que j'attends ce type de message (action, colis, promo...)
- O : observer l'adresse de l'expéditeur (en lien ou non avec l'objet du message)
- P : prévenir, ne pas rester isolé si finalement le clic s'avère être une "arnaque"...
Mis à jour le 8 octobre 2026